Vytvořit přesvědčivou kopii existujícího e-shopu je dnes jednodušší než před pár lety. Útočník si může automatizovaně stáhnout veřejně dostupný obsah webu a pomocí AI coding nástrojů nechat vygenerovat frontend podle existující stránky - včetně jejího layoutu, komponentů či responzivního chování. To, co by kdysi vyžadovalo hodiny manuálního kódování, se dnes dá výrazně urychlit.
Logo, produktové fotografie, texty, design, navigace i celý nákupní proces tak mohou na první pohled působit jako originál. Rozdíl si zákazník někdy všimne až v doméně.
Taková kopie přitom nemusí sloužit pouze ke zneužití značky. Falešný e-shop může zákazníka dovést až k checkoutu a pokusit se od něj získat osobní, přihlašovací nebo platební údaje. Právě získávání citlivých údajů prostřednictvím stránky, která se vydává za důvěryhodnou službu či společnost, patří mezi principy phishingu.
Co dělat, pokud takovou kopii svého webu objevíte? Podle Radoslava Kuchára, Head of Development v ui42, je při podobném incidentu důležité postupovat systematicky a řešit více míst současně.
Nejprve si ověřte, zda byl váš web skutečně napaden
Existence phishingové kopie ještě automaticky neznamená, že se útočník dostal do vašeho e-shopu.
To je důležitý rozdíl.
Váš originální web může být zcela v pořádku. Útočník mohl pouze zkopírovat veřejně dostupný obsah a spustit ho na vlastní doméně a infrastruktuře.
Proto si jako první ověřte, zda jde pouze o impersonaci - napodobení vašeho webu – nebo o skutečnou kompromitaci vašich systémů.
Developer by měl zkontrolovat zejména přístupy do administrace a hostingu, neznámé uživatelské účty, poslední změny a deploye, DNS záznamy, API klíče a další credentials či podezřelou aktivitu v logách.
Pokud najdete známky neoprávněného přístupu, řešíte zároveň bezpečnostní incident ve vlastní infrastruktuře.
Pokud je originální e-shop čistý, dalším cílem je dostat jeho podvodnou kopii offline a minimalizovat počet zákazníků, kteří se k ní dostanou.
1. Sbírejte důkazy, až potom nahlašujte
Při objevení phishingového webu budete přirozeně chtít, aby co nejrychleji zmizel.
Před prvním abuse reportem si ho však pořádně zdokumentujte.
Web může být po nahlášení odstraněn, změněn nebo přesunut na jinou infrastrukturu. Důkazy přitom budete potřebovat při komunikaci s hostingem, registrátorem domény, platební společností i policií.
Uložte si screenshoty falešného webu, konkrétní URL adresy, produktové stránky, checkout a zobrazené platební možnosti. Zaznamenejte si také doménu, dostupné WHOIS/RDAP a DNS údaje, IP adresy a čas, kdy jste jednotlivé informace získali.
Nescreenshotujte pouze homepage. Zdokumentujte konkrétní místa, na kterých je viditelné zneužití vaší identity - logo, produkty, fotografie, kontaktní údaje nebo checkout. Provider tak dokáže jednodušeji porovnat phishingový web s originálem.
Radoslav Kuchár, Head of Development.
2. Zjistěte, kde je phishing web hostován
Dalším krokem je identifikovat infrastrukturu, na které falešný web běží.
Na prvotní kontrolu můžete použít například HostingChecker, DNS lookup nebo IP/ASN lookup nástroje. Cílem je zjistit, který poskytovatel má technickou možnost škodlivý obsah odstranit.
Pozor však na služby typu Cloudflare. Doména může používat reverse proxy nebo CDN a IP adresa, kterou najdete v DNS, proto nemusí patřit skutečnému origin serveru. Samotný lookup tedy ještě nemusí znamenat, že jste našli hosting.
3. Pošlete poskytovateli hostingu Abuse Report
Z naší zkušenosti jde o jeden z nejdůležitějších kroků celého procesu. Hostingové společnosti mají vlastní abuse formuláře nebo e-mailové adresy určené k nahlašování phishingu, malwaru a dalšího zneužívání své infrastruktury.
Abuse formuláře mají například Contabo, Hetzner či Cloudflare.
V reportu neposílejte pouze informaci, že vám někdo „zkopíroval web“. Provider potřebuje vědět, co přesně se děje a kde to může ověřit. Uveďte proto podvodnou doménu a konkrétní URL, adresu originálního e-shopu, vysvětlení zneužití vaší značky a informaci, zda stránka získává osobní nebo platební údaje. Přiložte i důkazy. Čím jednodušší bude incident ověřitelný, tím větší šanci máte na rychlou reakci.
Z naší zkušenosti může právě tento krok vést k vypnutí phishingové stránky přibližně do 24 hodin. Nejde však o garantovanou lhůtu - reakční čas závisí na konkrétním providerovi a případu.
Vzor Abuse Reportu pro phishing web
Report doporučujeme posílat v angličtině, zejména pokud jde o zahraničního poskytovatele:
Subject: Phishing / fraudulent website impersonating our e-commerce store
Hello,
I would like to report a phishing website hosted on or associated with your infrastructure.
Fraudulent website: [URL]
Legitimate website: [URL]
The reported website is impersonating our legitimate e-commerce store. It copies our branding, design, product content and other elements in a way that may mislead customers into believing they are using our official website.
The website appears to be used for fraudulent/phishing purposes and may collect customers' personal and/or payment information.
Examples of fraudulent URLs:
[URL 1]
[URL 2]
[URL 3]
Evidence attached:
– screenshots of the fraudulent website
– screenshots of our legitimate website for comparison
– screenshots of the checkout/payment process
– additional technical information, if available
We kindly ask you to investigate this website and take appropriate action to stop the abuse.
Please let us know if you require any additional information or evidence.
Kind regards,
[Name]
[Company]
[Official domain]
[Contact email]
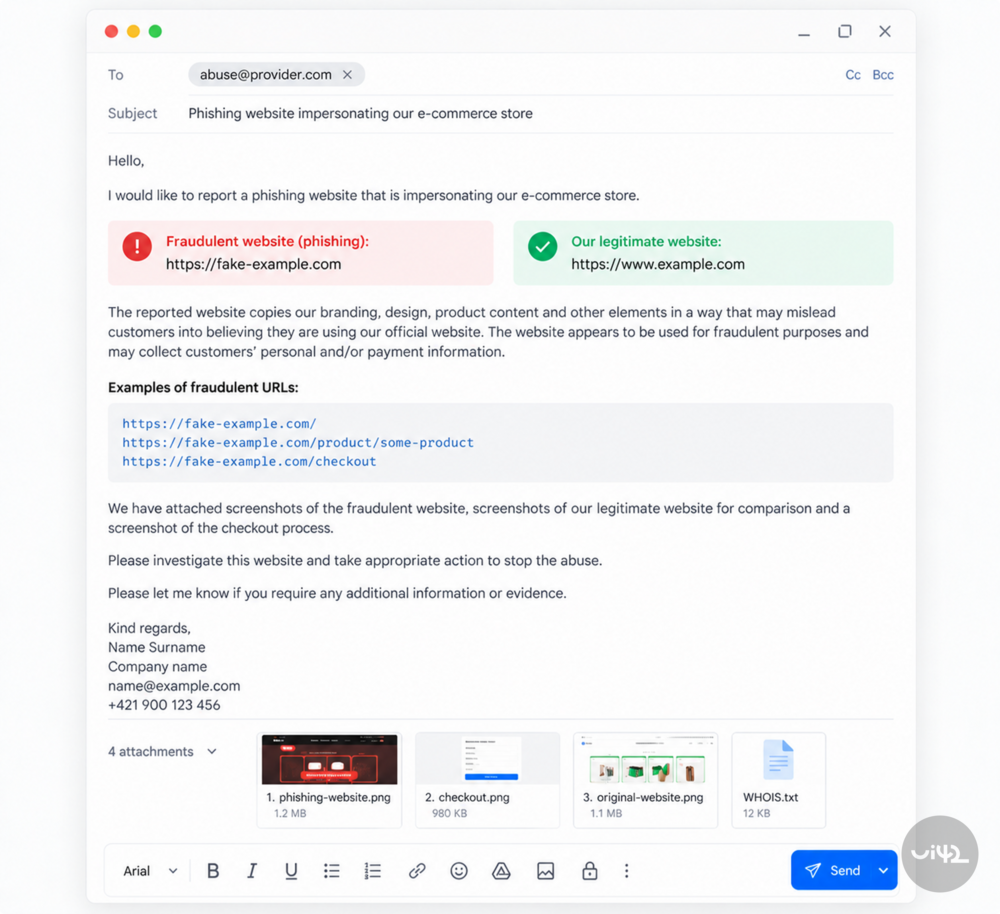
Tuto šablonu můžete použít jako základ. Vždy ji však přizpůsobte konkrétnímu případu a požadavkům daného providera.
4. Zjistěte registrátora podvodné domény
Hosting a doména nejsou totéž.
Hosting zajišťuje infrastrukturu, na které běží obsah. Registrar (registrátor) spravuje registraci konkrétní domény. Nad ním se ještě nachází registry operátor, který spravuje konkrétní doménovou koncovku – TLD.
Například .sk, .com či .live mají různé registry operátory.
Proto doporučujeme řešit hosting i doménu paralelně.
Pomocí WHOIS/RDAP zjistěte registrátora podvodné domény a vyhledejte jeho abuse kontakt nebo formulář. Pošlete mu stejné důkazy, které jste připravili pro hosting.
Při .sk doménách je registry operátorem SK-NIC. SK-NIC při podezření, že se doména používá k nezákonné nebo podvodné činnosti, doporučuje věc oznámit orgánům činným v trestním řízení a uvádí, že může jednat na základě rozhodnutí příslušné autority.
Při jiných TLD může být postup odlišný, proto si vždy ověřte pravidla konkrétního registry operátora.
5. Nahlašte phishing Googlu a Microsoftu
Zatímco hosting nebo registrátor řeší váš report, můžete omezit pravděpodobnost, že se zákazník na podvodnou stránku dostane bez varování.
Phishingovou URL proto nahlašte do:
Google Safe Browsing: google.com/safebrowsing/report_phish/
Microsoft Security Intelligence / SmartScreen: microsoft.com/en-us/wdsi/support/report-unsafe-site-guest
Tento krok samotnou stránku z internetu neodstraní. Jeho cílem je dostat phishingovou URL do bezpečnostních systémů, které mohou uživatele před nebezpečnou stránkou varovat.
6. Zjistěte, kam směřují platby
Pokud podvodný e-shop obsahuje funkční checkout, zkuste identifikovat poskytovatele platební infrastruktury.
Někdy je poskytovatel viditelný přímo. Jindy uživatel vidí pouze možnost zaplatit kartou, Apple Pay či Google Pay a není jasné, kdo platbu v pozadí zpracovává. Tehdy si developer může otevřít Developer Tools → Network a sledovat requesty, které stránka odesílá během checkoutu. Z domén a API endpointů se často dá zjistit, s jakou službou stránka komunikuje.
Pokud payment providera identifikujete, odešlete mu fraud nebo abuse report s důkazy.
Důležité: Na podvodném webu nevykonávejte reálnou testovací platbu a nezadávejte své skutečné přihlašovací ani platební údaje.
7. Nahlašte incident policii
Pokud phishingový web zneužívá identitu vaší společnosti, získává údaje zákazníků nebo od nich přijímá peníze, incident nahlašte policii.
Právě zde se vrátíte k prvnímu kroku.
Screenshoty, URL adresy, údaje o doméně, informace o hostingu, platební infrastruktuře a vaše komunikace s providery vytvářejí mnohem použitelnější podklad než samotné tvrzení, že na internetu existuje kopie vašeho e-shopu.
Při .sk doméně je tento krok relevantní i vzhledem k postupu SK-NIC.
8. Informujte své zákazníky dříve, než phishing web zmizí
Na výsledek abuse reportů nečekejte s komunikací.
Pokud se podvodný web aktivně šíří, zveřejněte upozornění na oficiálním webu a sociálních sítích.
Jasně pojmenujte falešnou doménu a uveďte jedinou oficiální doménu vašeho e-shopu.
Zákazníkům zároveň vysvětlete, co mají udělat, pokud na phishingové stránce již zadali své údaje.
Pokud zadali heslo, měli by ho okamžitě změnit. Pokud stejné heslo používají i v jiných službách, je třeba ho změnit i tam. Pokud zadali platební údaje nebo uskutečnili platbu, měli by bezodkladně kontaktovat svou banku nebo vydavatele karty.
Dá se zkopírování e-shopu zabránit?
Úplně ne. A právě toto je důležité pochopit.
Obsah, který musí server poslat zákazníkovu prohlížeči, je do určité míry dostupný i automatizovaným nástrojům. Obrázky, texty, HTML či informace o produktech proto nelze jednoduše „zamknout“ tak, aby je zákazník viděl, ale sofistikovaný scraper ne.
AI a moderní vývojářské nástroje navíc snižují množství času a technických znalostí potřebných k vytvoření vizuálně přesvědčivé napodobeniny.
Prevence by proto neměla být postavena pouze na snaze zabránit kopírování, ale především na schopnosti kopii rychle odhalit a reagovat na ni.
Pomoci může monitoring domén podobných názvu vaší značky, sledování nových certifikátů pro podobné domény, monitoring nestandardního bot trafficu a agresivního scrapingu, ochrana administrace pomocí MFA, bezpečná správa API klíčů a credentials či monitoring DNS změn.
A hlavně: firma by měla vědět, kdo a co udělá ve chvíli, kdy se phishingová kopie objeví.
Co tedy udělat, když někdo zkopíruje váš e-shop?
Při phishingovém webu rozhoduje čas. Nespoléhejte se proto pouze na jeden abuse report.
Postupujte paralelně:
- Zdokumentujte phishingový web.
2. Ověřte, zda nebyl kompromitován i váš systém.
3. Identifikujte hosting a pošlete Abuse Report.
4. Identifikujte registrátora domény a nahlašte zneužití.
5. Nahlašte URL Googlu a Microsoftu.
6. Identifikujte a kontaktujte poskytovatele platby.
7. Nahlašte případ policii.
8. Informujte zákazníky.
Jednotlivé kroky řeší jinou část problému. Hosting může odstavit obsah. Registrátor řeší zneužití domény. Bezpečnostní systémy Googlu a Microsoftu mohou uživatele před phishingovou stránkou varovat. Payment provider může zasáhnout proti platební infrastruktuře.
A komunikace se zákazníky snižuje riziko, že důvěryhodnost, kterou jste roky budovali pro vlastní značku, využije někdo jiný proti vám.